
Etap 1. Przed instalacją
W przypadku pojawienia się jakichkolwiek wątpliwości przy którymś z poniższych punktów, prosimy o kontakt z działem technicznym Securivy. Wytłumaczymy dokładnie architekturę rozwiązania i doradzimy w przypadku bardziej specyficznych wymagań.
Spotkanie typu kick-off umówisz tutaj
- Określ docelową architekturę wdrożenia: instalacja po stronie serwerowej składa się z 4 elementów - serwera aplikacyjnego, konsoli zarządzania, bazy danych, przestrzeni dyskowej na dane binarne. Wszystkie te elementy mogą działać na jednej maszynie lub osobno. W przypadku HA konieczne może być podjęcie dodatkowych kroków (konfiguracja Microsoft Failover Cluster, Storage Replica, Load Balancer itp.)
Przykładowe zalecenia Securivy:- w przypadku najmniejszych wdrożeń (kilka agentów, maksymalnie do 20 jednoczesnych sesji) - wszystkie komponenty mogą funkcjonować na wspólnej maszynie wirtualnej;
- w przypadku większości typowych wdrożeń - serwer aplikacyjny i konsola zarządzania mogą działać na wspólnej maszynie wirtualnej, baza danych na osobnej;
- w przypadku złożonej segmentacji lub gdy konsola zarządzania powinna być dostępna publicznie - powinna być zainstalowana na oddzielnym serwerze;
- w przypadku architektury z wykorzystaniem serwera przesiadkowego - najlepiej wydzielić dla niego osobną maszynę.
- Określ wymagane zasoby sprzętowe: w zależności od spodziewanej liczby jednocześnie nagrywanych sesji - skorzystaj z aktualnej, oficjalnej tabeli producenta - Wymagania sprzętowe dla wdrożeń poszczególnych rozmiarów
- Przygotuj potrzebne systemy i potwierdź ich konfigurację: na podstawie określonych wcześniej wymagań - przygotuj serwery fizyczne lub odpowiednią ilość maszyn wirtualnych, potwierdź właściwy przydział zasobów sprzętowych, zainstaluj kompatybilne systemy operacyjne.
- Przygotuj serwer bazodanowy: rozwiązanie wspiera bazy MS SQL (od edycji Standard wzwyż) oraz PostgreSQL. Wykorzystaj istniejący serwer lub zainstaluj nowy. Syteca nie "faworyzuje" żadnej z baz - poziom wsparcia i funkcjonalności jest jednakowy dla MS SQL i PostgreSQL.
- Przygotuj przestrzeń na dane binarne (nagrania): domyślnie nagrania przechowywane są w bazie danych razem z pozostałymi metadanymi. W zdecydowanej większości przypadków zaleca się jednak wydzielenie odrębnej przestrzeni jeszcze przed wdrożeniem, aby uchronić bazę danych przed przepełnieniem. Wykorzystane mogą zostać - lokalne dyski twarde, zasoby sieciowe (SMB/NFS), magazyny obiektowe zgodne z S3.
- Potwierdź łączność sieciową: upewnij się, że wszystkie systemy pełniące rolę serwerów lub klientów mogą się między sobą komunikować. W przypadku środowisk segmentowanych, zapora sieciowa powinna umożliwiać przepływ danych pomiędzy określonymi systemami na danych, w dokumentacji producenta, portach - Wymagania konfiguracji sieci
- Przygotuj wybrane systemy do integracji: szczególnie zalecamy Active Directory (dodanie serwera przeznaczonego dla Application Server do domeny AD pozwoli na jej automatyczne wykrycie i skonfigurowanie przez Syteca), przygotowanie danych serwera SMTP do wysyłania wiadomości e-mail oraz dane do systemu SIEM (adres IP odbiornika, port, jaki format logów - CEF czy LEEF).
- Przygotuj klucz seryjny Syteca: upewnij się, aby w trakcie instalacji Syteca mieć już pod ręką klucz aktywacyjny.
- (opcjonalnie) Przygotuj infrastrukturę do trybu HA: jeśli planujesz zainstalować Syteca w trybie wysokiej dostępności, koniecznie umów spotkanie typu kick-off w trakcie którego dostosujemy architekturę do Twoich wymagań i przekażemy dokładne instrukcje, co należy wykonać.
Etap 2. Instalacja i konfiguracja usług zależnych
Na serwerze, na którym będzie instalowany Management Tool (konsola zarządzania)
- Instalacja roli serwera IIS i odpowiednich funkcji: w przypadku systemów Windows Server z GUI można osiągnąć to z poziomu kreatora dodawania ról i funkcji (Menedżer serwera -> Zarządzanie -> Dodaj role i funkcje...)
Należy zainstalować rolę "Serwer sieci Web (IIS)":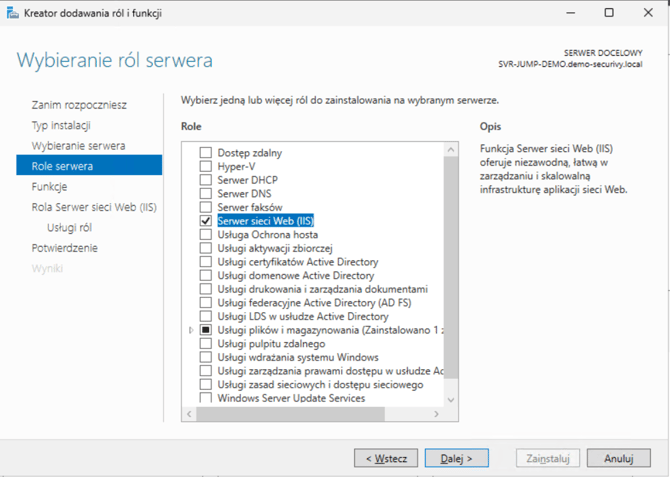
Następnie w funkcjach rozwinąć ".NET Framework 4.8 Features" i zaznaczyć "ASP.NET 4.8":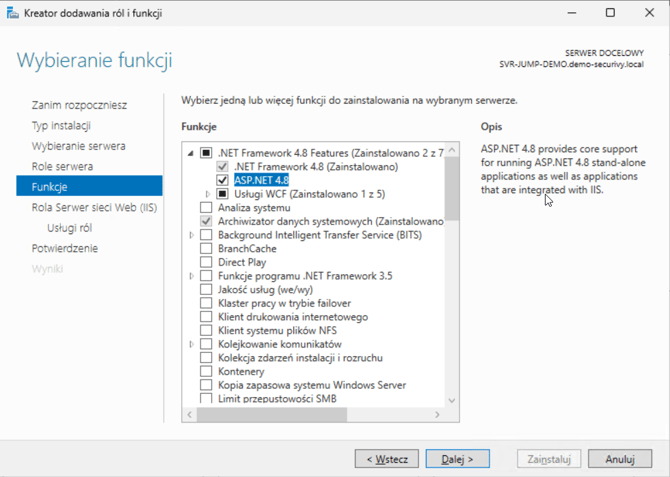
W usługach ról należy z kolei dobrać pod drzewem "Projektowanie aplikacji" - "ASP.NET 4.8" oraz "Protokół WebSocket"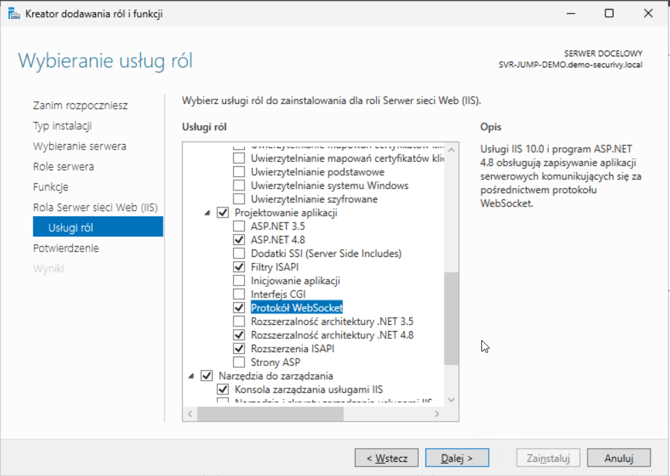
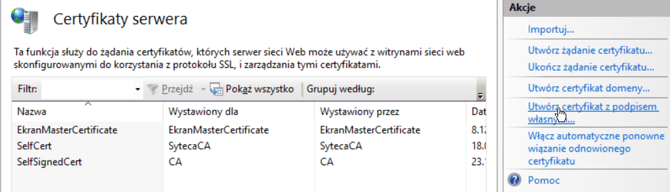
Po zaznaczeniu tych usług można rozpocząć instalację. Po jej zakończeniu zalecane jest ponowne uruchomienie serwera. - Wygenerowanie lub zaimportowanie certyfikatu SSL: w większości przypadków powinniśmy samodzielnie wygenerować samo-podpisany certyfikat w IIS. Certyfikat od zewnętrznego dostawcy (np. Let's Encrypt) można zastosować w przypadku udostępnienia konsoli w Internecie.
Należy otworzyć Menedżer IIS, kliknąć nazwę serwera w drzewie po lewej stronie, znaleźć i otworzyć funkcję "Certyfikaty serwera", następnie po prawej stronie kliknąć na "Utwórz certyfikat z podpisem własnym...". Na koniec wystarczy podać dowolną nazwę certyfikatu, magazyn certyfikatów powinien być ustawiony na "Osobisty".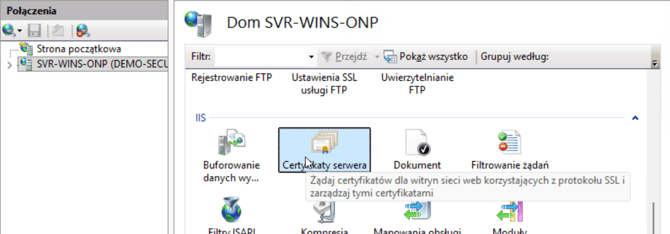
- Utworzenie powiązania HTTPS na domyślnej stronie "Default Web Site":
w menedżerze IIS, należy rozwinąć drzewo "<Nazwa serwera> -> Witryny", kliknąć na "Default Web Site", a następnie po prawej stronie "Powiązania..."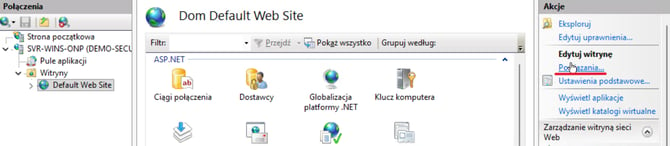
W wyświetlonym menu należy kliknąć na "Dodaj...", następnie wystarczy wybrać tylko protokół HTTPS i utworzony w poprzednim kroku certyfikat: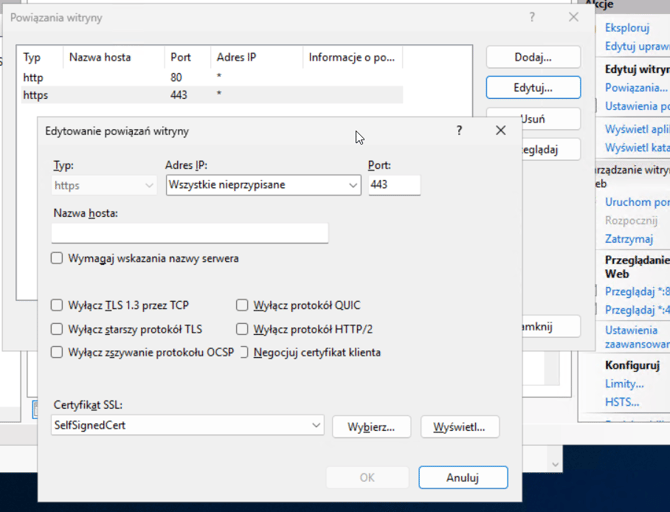
- (opcjonalnie) Dodaj samodzielnie podpisany certyfikat SSL do zaufanego urzędu certyfikacji: krok ten można pominąć, jeśli korzystamy z certyfikatu wydanego przez zaufanego dostawcę lub jeśli nie przeszkadzają nam ostrzeżenia w przeglądarce o niebezpiecznym połączeniu. Przykładowa instrukcja, jak tego dokonać, znajduje się w dokumentacji producenta: Dodaj certyfikat z podpisem własnym do zaufanego urzędu certyfikacji
- (opcjonalnie) Zainstaluj moduły wymagane przez Syteca ERCC: wymagane jedynie w przypadku wykorzystania modułu ERCC (Endpoint Risk & Compliance Control). Moduły dostępne są do pobrania poniżej:
Moduł URL Rewrite
Moduł HttpPlatformHandler
Na serwerze, na którym będzie instalowany Application Server
- Zainstaluj najnowszą wersję Visual C++ Redistributable: dostępne do pobrania pod poniższymi linkami:
VC Redist wersja x64
VC Redist wersja x86 - Zainstaluj ASP.NET Core i .NET Desktop Runtime w wersji 10.0: dostępne do pobrania pod poniższym linkiem:
Strona pobierania .NET 10.0
Uwaga: potrzebny jest jedynie ASP.NET Core oraz .NET Desktop Runtime. Należy pobrać instalatory (łatwo pomylić z binarkami) w wersji x64.
Na serwerze, który będzie pełnił funkcję serwera przesiadkowego
- (opcjonalnie) Zainstaluj usługi pulpitu zdalnego: w przypadku serwerów terminalowych, na których ma się odbywać więcej niż 2 jednoczesne sesje.
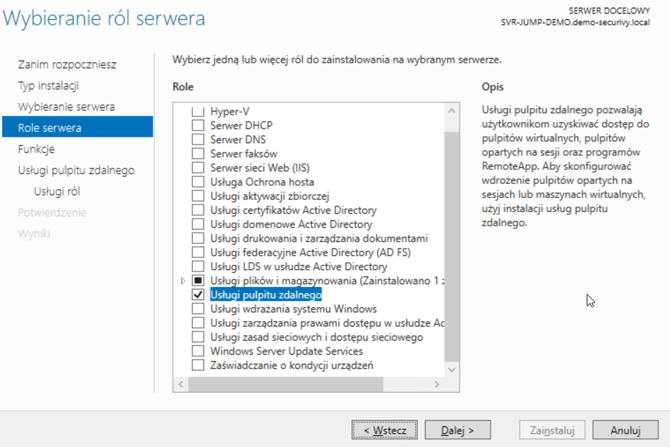
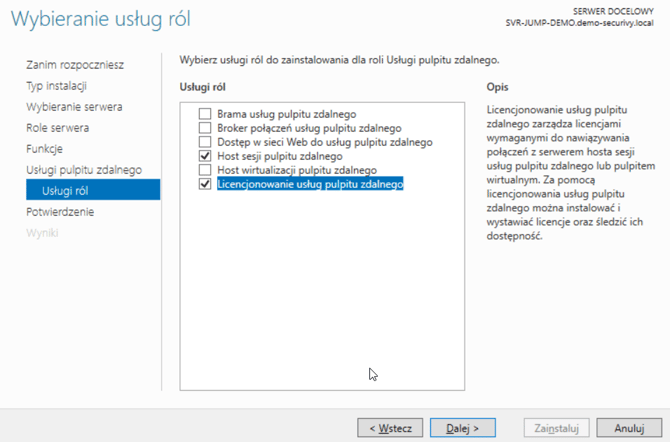
Następnie RDS wymaga aktywacji i konfiguracji. Securivy może zarówno wesprzeć w konfiguracji, jak i w dostarczeniu wymaganych licencji RDS CAL. - (opcjonalnie) Wykonaj wstępne czynności hardeningowe: jeszcze przed instalacją agenta Syteca zaleca się wykonanie najbardziej podstawowych czynności utwardzających, takie jak odpowiednia segmentacja sieci, określenie i skonfigurowanie reguł dostępu do samego jump servera. Wykonanie tych czynności nie jest jednak obowiązkowe przed rozpoczęciem wdrożenia.
Etap 3. Ustalenie daty wdrożenia z Securivy
Po wykonaniu wszystkich powyższych czynności, zapraszamy do umówienia daty wdrożenia pod poniższym linkiem:
W trakcie pierwszych minut spotkania inżynier Securivy dokona oceny przeprowadzonej konfiguracji. Securivy zastrzega sobie prawo do odmówienia kontynuowania wdrożenia, jeżeli infrastruktura będzie niedostatecznie przygotowana pod instalowane oprogramowanie.
W przypadku jakichkolwiek problemów i wątpliwości dotyczących czynności przedwdrożeniowych, zapraszamy do kontaktu mailowego (np. support@securivy.com) lub telefonicznego. W przypadku bardziej złożonych tematów możliwe jest również umówienie wprowadzającego spotkania typu kick-off.